گزارش IBM: هوش مصنوعیِ بیقاعده، نشت داده را گرانتر میکند
گزارش 2025 IBM نشان میدهد بیشتر سازمانها برای هوش مصنوعی نه قاعده دارند و نه کنترل دسترسی. این یعنی چه و از کجا باید شروع کرد.
شرکت IBM هر سال با همکاری مؤسسهی پژوهشی Ponemon هزینهی واقعی نشت داده را در صدها سازمان اندازه میگیرد. گزارش سال 2025 که 8 مرداد 1404 (30 ژوئیه 2025) منتشر شد، 600 سازمان را بررسی کرده و بخش مهمی از آن به هوش مصنوعی اختصاص دارد. پیام اصلیاش ساده است: سازمانها هوش مصنوعی را سریعتر از آنکه برایش قاعده بگذارند به کار گرفتهاند، و این فاصله هزینه دارد.
گزارش چه میگوید
- 13 درصد سازمانها گفتهاند حملهای داشتهاند که به مدلها یا برنامههای هوش مصنوعیشان آسیب زده است.
- از میان همین سازمانها، 97 درصد کنترل دسترسی مناسبی برای هوش مصنوعی نداشتهاند؛ یعنی روشن نبوده چه کسی به کدام مدل و کدام داده دسترسی دارد.
- 63 درصد سازمانها هیچ سیاست مدونی برای مدیریت هوش مصنوعی یا جلوگیری از «هوش مصنوعی سایه» ندارند.
- در سازمانهایی که استفاده از هوش مصنوعی سایه زیاد بوده، هر نشت داده بهطور میانگین 670,000 دلار گرانتر تمام شده است. میانگین جهانی هزینهی یک نشت داده در این گزارش 4.44 میلیون دلار است.
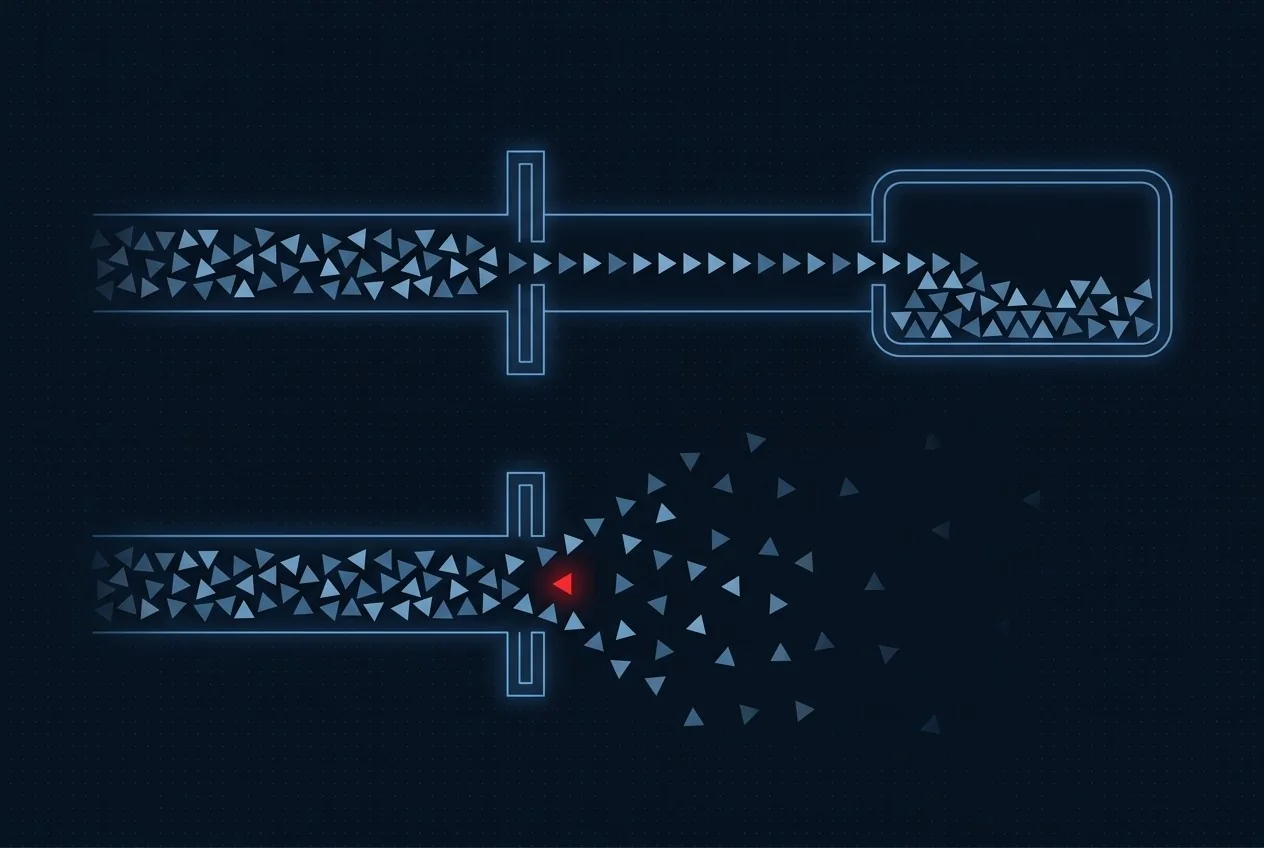
هوش مصنوعی سایه (Shadow AI) یعنی ابزارهایی که کارکنان بدون اطلاع و تأیید سازمان به کار میبرند؛ مثلاً کارمندی که متن یک قرارداد یا گزارش تولید را برای خلاصهشدن در یک چتبات عمومی میگذارد. داده از سازمان بیرون رفته و هیچجا ثبت نشده است.
چرا این موضوع برای صنعت جدیتر است
در یک کارخانه، داده فقط ایمیل و قرارداد نیست. دستورالعملهای بهرهبرداری، نقشههای فرایند، گزارشهای خرابی و مشخصات محصول دانش فنیای است که سالها طول کشیده تا جمع شود. وقتی مهندسی برای نوشتن سریعتر یک گزارش، بخشی از آن را در یک سرویس عمومی هوش مصنوعی وارد میکند، آن دانش از کنترل سازمان خارج میشود، بیآنکه کسی قصد بدی داشته باشد.
ممنوعکردن هم راهحل نیست. کارکنان ابزاری را که کارشان را راحتتر میکند کنار نمیگذارند؛ فقط دیگر دربارهاش حرف نمیزنند. راه عملی این است که سازمان جایگزینی امن و به همان اندازه کارآمد در اختیارشان بگذارد.
از کجا شروع کنیم
- فهرست بگیرید. بپرسید کدام تیمها از کدام ابزار هوش مصنوعی و برای چه کاری استفاده میکنند. بدون این فهرست، هیچ سیاستی اجراشدنی نیست.
- دادهها را طبقهبندی کنید. روشن کنید کدام داده هرگز نباید از سازمان خارج شود. در بیشتر کارخانهها این فهرست دادهی سیستم کنترل، نقشهها و اسناد فنی را در بر میگیرد.
- یک ابزار مجاز در اختیار بگذارید. دستیاری که روی سرورهای خود سازمان اجرا شود، اسناد داخلی را بشناسد و داده را بیرون نفرستد، انگیزهی رفتن سراغ ابزارهای عمومی را از بین میبرد.
- دسترسی را بر اساس نقش تعریف کنید. هر کاربر فقط به اسناد و مدلهایی دسترسی داشته باشد که کارش لازم دارد.
- اجرا را مرور کنید. سیاستی که کسی اجرایش را بررسی نکند، روی کاغذ میماند.
نگاه واکاو
ما واکاو آتاناموس را برای همین شکاف ساختهایم: دستیار دانش سازمانی که کاملاً روی سرورهای خود سازمان اجرا میشود، برای هر واحد یک فضای کاری جدا با سطح دسترسی مشخص دارد و پاسخهایش را با ذکر منبع از اسناد خود سازمان میدهد. هدف این نیست که استفاده از هوش مصنوعی کمتر شود؛ هدف این است که دیده و کنترل شود.
اگر میخواهید ببینید این کار در سازمان شما چه شکلی دارد، یک پروژهی پایلوت را با ما شروع کنید.